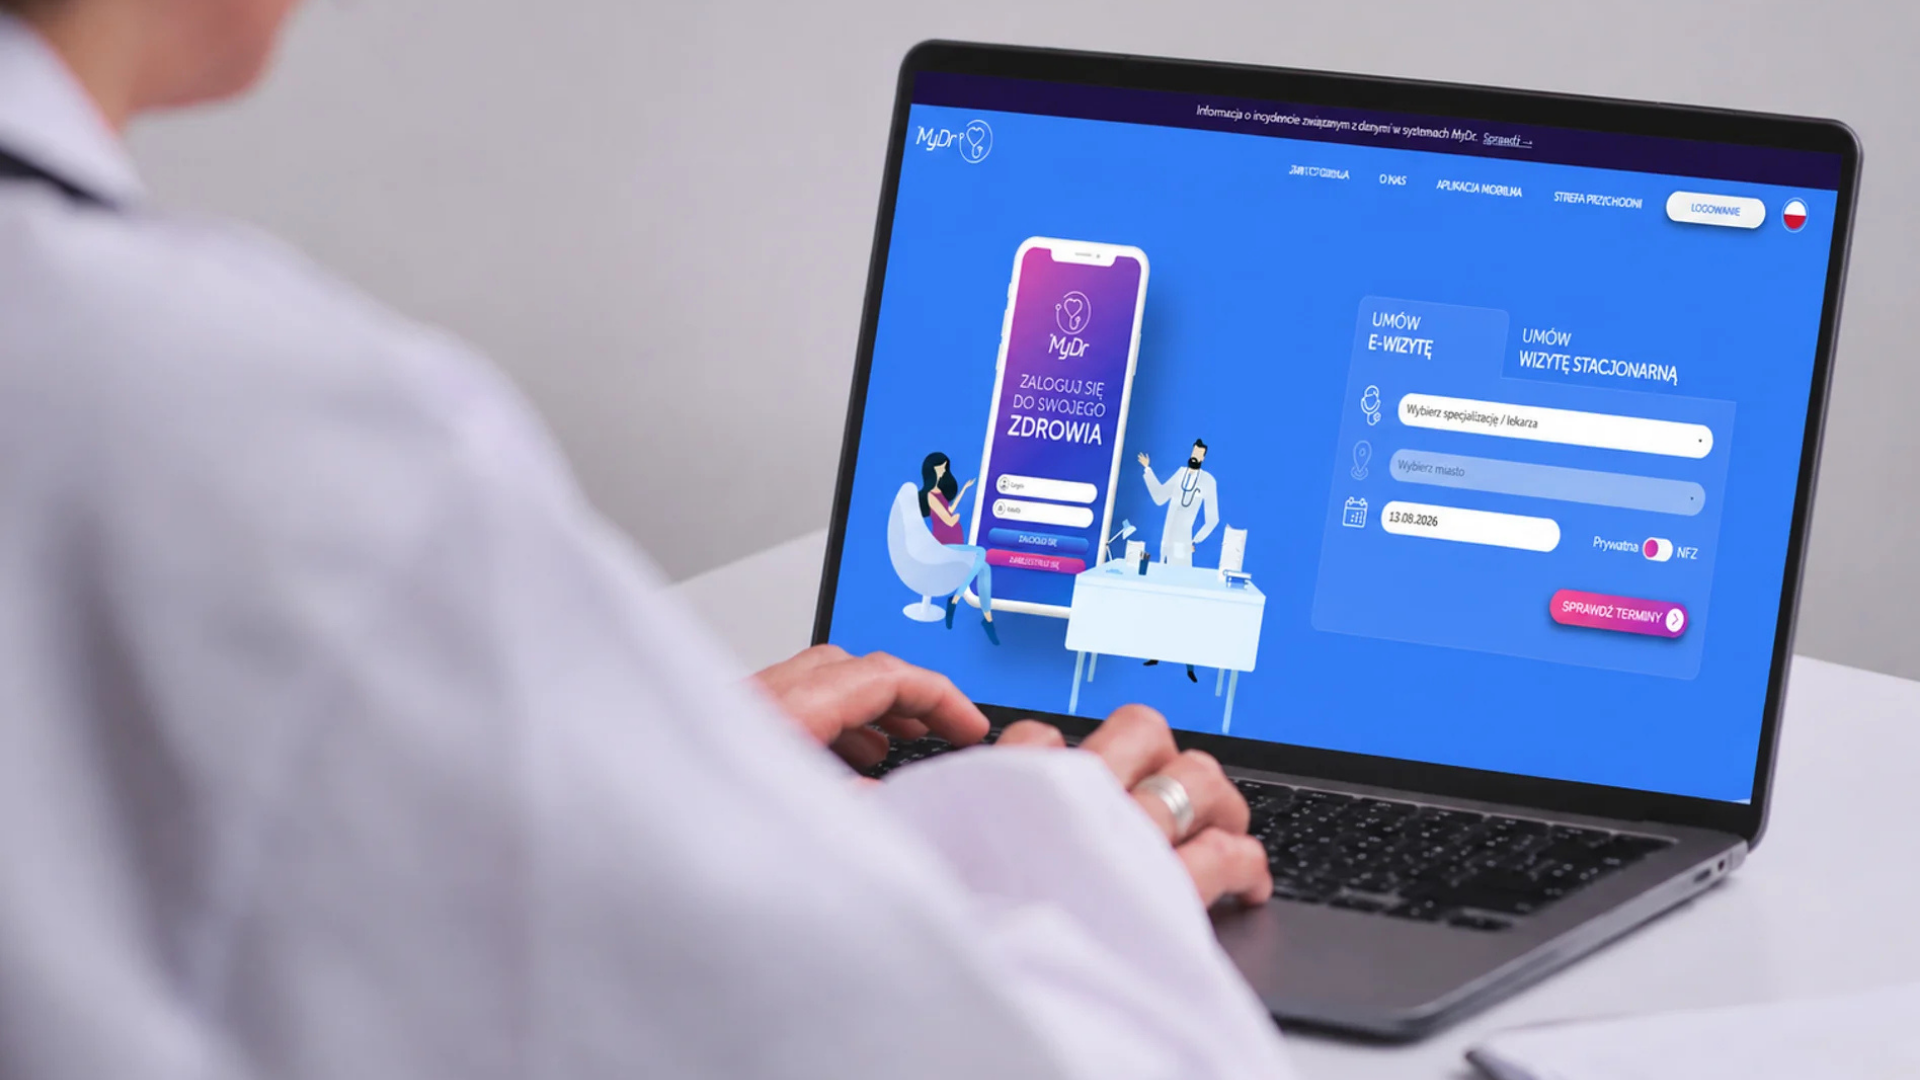
Wyciek danych medycznych. Co powinna zrobić placówka w pierwszych 72 godzinach?
Incydent dotyczący MyDr może mieć znaczenie nie tylko dla samego dostawcy oprogramowania, ale również dla gabinetów i placówek medycznych, które korzystały z jego systemu. Z perspektywy RODO placówka często pozostaje administratorem danych pacjentów, dlatego powinna ustalić, czy naruszenie dotyczy jej danych, jakie kategorie informacji mogły zostać ujawnione i czy konieczne jest zgłoszenie sprawy do Prezesa UODO.
Najważniejsze wnioski
- Placówka medyczna korzystająca z MyDr może nadal być administratorem danych pacjentów i musi samodzielnie ocenić swoje obowiązki RODO.
- W pierwszych 72 godzinach kluczowe jest ustalenie skali incydentu, zabezpieczenie dowodów, ocena ryzyka i decyzja, czy zgłaszać naruszenie do UODO.
- Dane medyczne są szczególnie wrażliwe, dlatego pacjenci mogą wymagać jasnej informacji o incydencie oraz praktycznych zaleceń ograniczających ryzyko nadużyć.
Wyciek danych z MyDr. O co chodzi i dlaczego placówki medyczne powinny działać?
W sierpniu 2026 r. pojawiły się informacje o poważnym incydencie cyberbezpieczeństwa dotyczącym firmy MyDr, dostawcy oprogramowania wykorzystywanego przez gabinety lekarskie i placówki ochrony zdrowia. Według komunikatów publicznych sprawa może dotyczyć danych historycznych przechowywanych w systemach MyDr, w tym danych pacjentów oraz informacji związanych z dokumentacją medyczną.
To zdarzenie wywołało zrozumiały niepokój pacjentów, lekarzy i właścicieli placówek. Wyciek danych medycznych różni się bowiem od typowego wycieku adresu e-mail czy numeru telefonu. Dane o stanie zdrowia należą do szczególnych kategorii danych osobowych i podlegają podwyższonej ochronie.
Czy to problem tylko MyDr?
Nie. Z perspektywy RODO sprawa jest bardziej złożona.
Jeżeli gabinet lub placówka medyczna korzystała z systemu MyDr, to najczęściej pozostaje administratorem danych swoich pacjentów. MyDr może być natomiast podmiotem przetwarzającym, czyli dostawcą, któremu powierzono dane.
To oznacza, że nawet jeżeli technicznie incydent wystąpił po stronie dostawcy, placówka medyczna nadal musi ocenić swoje obowiązki. W szczególności powinna ustalić, czy naruszenie dotyczy danych jej pacjentów, jakie kategorie danych mogły zostać objęte incydentem i czy konieczne jest zgłoszenie sprawy do Prezesa UODO.
Jakie dane mogą być szczególnie wrażliwe?
W przypadku systemów medycznych ryzyko dotyczy nie tylko danych identyfikacyjnych, takich jak imię, nazwisko, PESEL, adres e-mail czy numer telefonu. Znacznie poważniejsze konsekwencje mogą wiązać się z ujawnieniem informacji o wizytach, rozpoznaniach, leczeniu, receptach, historii choroby lub innych elementach dokumentacji medycznej.
Takie dane mogą zostać wykorzystane nie tylko do prób oszustw finansowych, ale również do phishingu, podszywania się pod placówki medyczne, wyłudzania dodatkowych informacji albo naruszenia prywatności pacjenta.
Co powinien zrobić gabinet?
Pierwszym krokiem powinno być zabezpieczenie korespondencji od dostawcy systemu i ustalenie daty, w której placówka powzięła wiarygodną informację o incydencie. To ważne, ponieważ od momentu stwierdzenia naruszenia może biec termin na zgłoszenie sprawy do UODO.
Następnie placówka powinna przeprowadzić ocenę ryzyka, wpisać zdarzenie do rejestru naruszeń i zdecydować, czy wymagane jest zgłoszenie do organu nadzorczego oraz zawiadomienie pacjentów.
W przypadku danych medycznych i numeru PESEL ryzyko może być wysokie, dlatego nie warto ograniczać się do biernego oczekiwania na kolejne komunikaty dostawcy.
Co powinna zrobić placówka w pierwszych 72 godzinach?
W pierwszych 72 godzinach placówka powinna przede wszystkim ustalić, czy doszło do naruszenia ochrony danych osobowych dotyczącego jej pacjentów. Trzeba zebrać dostępne informacje od dostawcy, zabezpieczyć korespondencję, wskazać osoby odpowiedzialne za obsługę incydentu i sprawdzić, jakie dane mogły zostać objęte wyciekiem.
Następnie należy udokumentować zdarzenie w rejestrze naruszeń i przeprowadzić ocenę ryzyka dla praw i wolności pacjentów. Jeżeli naruszenie może powodować ryzyko dla pacjentów, placówka powinna zgłosić je Prezesowi UODO bez zbędnej zwłoki, co do zasady nie później niż w terminie 72 godzin od stwierdzenia naruszenia.
Jeżeli ryzyko jest wysokie, konieczne może być także zawiadomienie pacjentów. Komunikat powinien być jasny, konkretny i praktyczny: powinien wyjaśniać, co się stało, jakich danych może dotyczyć problem i jakie działania pacjent może podjąć, aby ograniczyć ryzyko.
Co powinni zrobić pacjenci?
Pacjenci powinni zachować szczególną ostrożność wobec telefonów, SMS-ów i e-maili, w których ktoś powołuje się na dane medyczne, wizyty, placówkę zdrowia, bank albo urząd. Warto rozważyć zastrzeżenie numeru PESEL, zmianę powtarzanych haseł i włączenie uwierzytelniania dwuetapowego tam, gdzie jest to możliwe.
Sprawa MyDr pokazuje, że bezpieczeństwo danych w ochronie zdrowia nie kończy się na wyborze programu medycznego. Placówka musi wiedzieć, komu powierza dane, jakie ma procedury na wypadek incydentu i jak szybko potrafi zareagować.
Kancelaria prawna Toruń - Ciesielski i Partnerzy: jak może pomóc?
Kancelaria Prawna Ciesielski i Partnerzy w Toruniu może pomóc placówce medycznej w szybkiej ocenie obowiązków po incydencie, przygotowaniu zgłoszenia do UODO, analizie umowy powierzenia danych oraz opracowaniu komunikatu do pacjentów. Wsparcie kancelarii jest szczególnie ważne wtedy, gdy placówka nie ma pewności, czy incydent wymaga zgłoszenia albo jak udokumentować podjęte działania.
Podsumowanie
Wyciek danych z MyDr pokazuje, że incydent po stronie dostawcy systemu medycznego może oznaczać konkretne obowiązki także dla placówek ochrony zdrowia. Gabinet lub przychodnia powinny ustalić, czy naruszenie dotyczy danych ich pacjentów, jakie informacje mogły zostać ujawnione oraz czy konieczne jest zgłoszenie sprawy do Prezesa UODO.
W przypadku danych medycznych szybka reakcja ma szczególne znaczenie. Kluczowe jest zabezpieczenie korespondencji, przeprowadzenie oceny ryzyka, wpisanie zdarzenia do rejestru naruszeń i przygotowanie ewentualnego komunikatu dla pacjentów. RODO w takiej sytuacji nie jest formalnością, lecz instrukcją działania w sytuacji kryzysowej.
Konsultacja
Omówmy reakcję placówki na incydent
Podczas konsultacji ocenimy obowiązki RODO, ryzyko dla pacjentów oraz dokumenty potrzebne do zgłoszenia naruszenia albo przygotowania komunikatu.
Zapytaj o swoją sprawę
Wyciek danych z MyDr – obowiązki placówek medycznych
Wyciek danych u dostawcy systemu nie oznacza, że placówka medyczna może pozostawić mu całą odpowiedzialność za reakcję. Incydent w MyDr rodzi pytania o zgłoszenie do UODO, informowanie pacjentów i dokumentację naruszenia. Wyjaśniamy, od czego zacząć i jak uporządkować działania.
Faustyna Karpińska
Przekształcenie JDG w spółkę z o.o. – 3 ważne sygnały
Firma się rozwija, ale jej forma prawna pozostaje bez zmian? Większe kontrakty, zatrudnianie pracowników i rosnące obciążenia podatkowe mogą oznaczać, że czas przyjrzeć się alternatywie dla JDG. Poznaj trzy sygnały, które warto przeanalizować, zanim zdecydujesz się na przekształcenie w spółkę z o.o.
 Laura Brożyna
Jak przygotować umowy zlecenia i B2B do kontroli PIP? Sprawdź 5 kluczowych obszarów
Umowa zlecenia lub kontrakt B2B nie chronią automatycznie przed uznaniem współpracy za stosunek pracy. Liczy się nie tylko treść dokumentu, lecz przede wszystkim sposób wykonywania obowiązków. Sprawdź, które elementy współpracy mogą zwiększać ryzyko jej zakwestionowania.
 Marta Matuszewska